In unserem letzten Beitrag ging es um ClickFix: gefälschte CAPTCHAs, die Nutzer dazu bringen, selbst Schadcode über Win+R auszuführen. Heute geht es um eine Schutzfunktion, die bei fast jedem Phishing-Angriff eine Rolle spielt und die Angreifer gerade aktiv aushebeln: Mark of the Web.
Was ist Mark of the Web?
Wenn Sie eine Datei aus dem Internet herunterladen oder einen Mailanhang speichern, versieht Windows sie mit einer unsichtbaren Markierung. Diese Markierung ist Mark of the Web (MotW). Sie besagt: Diese Datei stammt aus einer unsicheren Quelle.
Viele Schutzmechanismen bauen darauf auf:
- SmartScreen warnt vor dem Start unbekannter Programme.
- Microsoft Office öffnet Dokumente in der geschützten Ansicht und blockiert Makros.
- Windows zeigt beim Öffnen einen Sicherheitshinweis an.
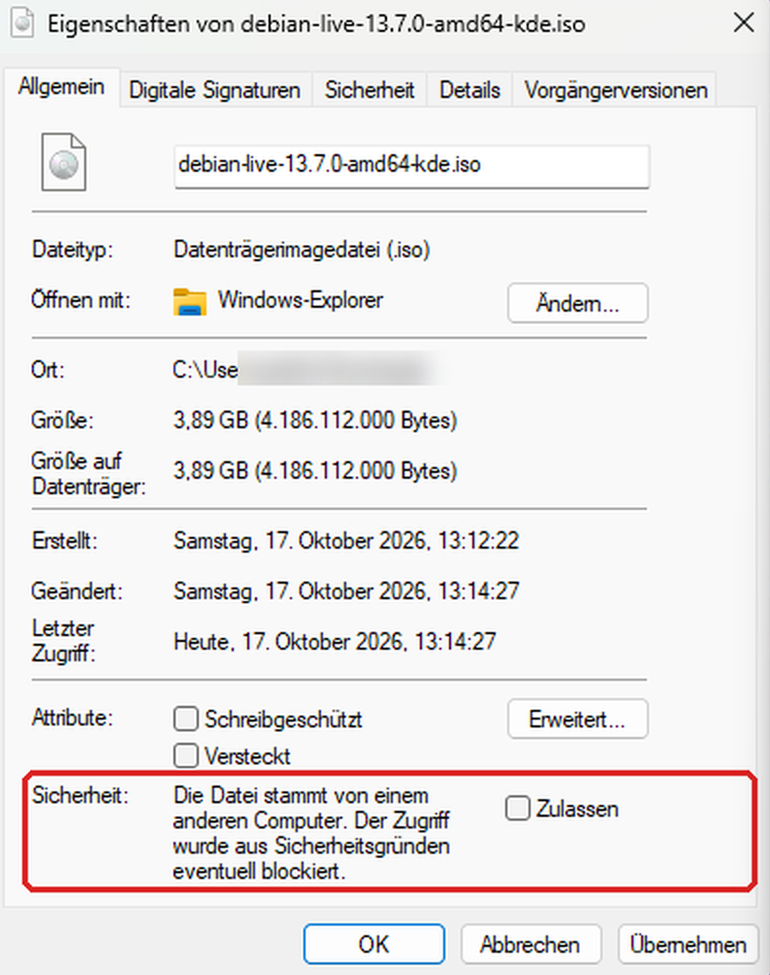
Die Warnung, die viele als lästig empfinden, ist oft die letzte Hürde zwischen einem Phishing-Anhang und einem infizierten Rechner.
Wie Angreifer die Warnung umgehen
Angreifer wissen das. Deshalb versuchen sie, Dateien so zu verpacken, dass die Markierung verloren geht oder nicht geprüft wird. Bekannte Tricks:
- Container-Dateien: Schadcode steckt in ISO-, IMG- oder bestimmten Archivdateien. Beim Öffnen oder Entpacken wird die Markierung nicht immer an den Inhalt weitergegeben.
- Verknüpfungen: Sie sehen aus wie ein Dokument, starten aber im Hintergrund Befehle.
- Software-Lücken: Fehler in Windows selbst führen dazu, dass die Markierung ignoriert wird.
Genau so eine Lücke hat Microsoft im Oktober geschlossen.
Die aktuelle Lücke: CVE-2026-96951
Mit dem Oktober-Update 2026 hat Microsoft eine Schwachstelle in der Windows Shell behoben. Angreifer nutzen sie bereits aktiv aus. Über speziell präparierte Dateien hebeln sie Mark of the Web aus. Windows erkennt dann nicht mehr, dass eine Datei aus dem Internet stammt, und zeigt keine Warnung an. Der Nutzer öffnet die Datei, ohne dass SmartScreen oder Office-Schutzmechanismen eingreifen.
Wie ernst die Lage ist, zeigt die Reaktion der US-Cybersicherheitsbehörde CISA. Sie hat die Lücke sofort in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen. US-Bundesbehörden mussten innerhalb von drei Werktagen patchen.
Das Update war übrigens das bisher größte Patch-Tuesday-Release: Microsoft hat damit über 1.400 Sicherheitslücken auf einen Schlag geschlossen.
Was wir für unsere Kunden getan haben
Für Kunden mit Wartungsvertrag lief das Oktober-Update automatisch und kontrolliert. Wir haben es priorisiert ausgerollt: zuerst kritische Systeme wie Domain Controller und Exchange-Server, danach die Arbeitsplätze.
Über unsere zentrale Geräteüberwachung sehen wir außerdem jederzeit, welche Systeme keinen Support mehr erhalten, etwa Windows 11 24H2 Home/Pro oder Windows Server 2012. Betroffene Kunden sprechen wir gezielt an, bevor daraus ein Sicherheitsrisiko wird.
Für Sie heißt das: Mit einem Wartungsvertrag müssen Sie sich um Patch Tuesday keine Gedanken machen. Updates werden geprüft, verteilt und überwacht.
Noch kein Wartungsvertrag? Gerade Lücken wie CVE-2026-96951, die aktiv ausgenutzt werden, zeigen, warum Updates nicht vom Zufall abhängen sollten. Ob Server, Firmenrechner oder Laptops im Homeoffice: Mit einem Wartungsvertrag übernehmen wir das Patch-Management für Sie komplett.
Was Ihre Mitarbeitenden wissen sollten
Technik allein reicht nicht. Ein paar Regeln schützen auch dann, wenn eine Warnung fehlt:
- Warnungen ernst nehmen. Wenn Windows oder Office vor einer Datei warnt, hat das einen Grund. Nicht reflexartig auf “Trotzdem ausführen” oder “Bearbeitung aktivieren” klicken.
- Keine Archive oder Abbilddateien aus unerwarteten Mails öffnen. ZIP-, ISO- oder IMG-Dateien von unbekannten Absendern sind ein Warnsignal.
- Fehlende Warnung heißt nicht “sicher”. Ein Dokument, das sich ohne Hinweis öffnet, kann trotzdem schädlich sein.
- Im Zweifel nachfragen. Lieber einmal zu oft bei der IT melden als einmal zu wenig.
Fazit
Mark of the Web ist eine unscheinbare, aber zentrale Schutzfunktion. Die aktuelle Lücke zeigt, wie gezielt Angreifer genau diese Hürde angreifen. Ein ungepatchtes System hebelt Awareness-Schulungen aus: Wer gelernt hat, auf Warnungen zu achten, ist ohne Warnung nicht geschützt. Deshalb gehören zeitnahe Updates und geschulte Mitarbeitende zusammen.
Fragen zu Ihrer Umgebung? Sprechen Sie uns an.